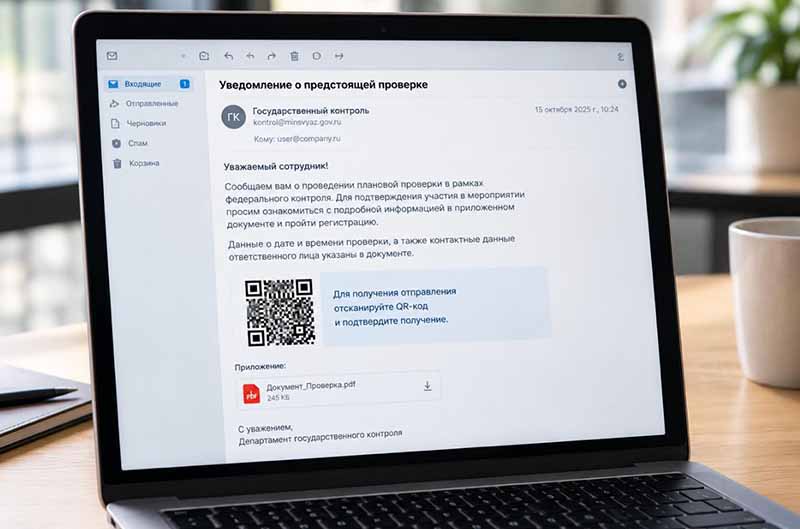
Мошенники в интернете осенью активизировались с рассылками, в которых используют названия и логотипы официальных ведомств, дополняя из куар-кодами. Об этом предупредили в «Лаборатория Касперского».
За один только первый осенний месяц эксперты лаборатории выявили и заблокировали более восьми сотен таких сообщений. Кибер мошенники таким образом атакуют и частных лиц, и сотрудников различных организаций, корпоративные имейлы которых опубликованы на их сайтах в свободном доступе.
Организации уведомляют о скорой проверке и предлагают предоставить запрошенные сведения. Подробности на официальном сайте по QR-коду. Для достоверности код часто помещают в PDF-обращение на копии официальных бланков надзорного ведомства.
При сканировании читателя отсылают на фишинговый сайт для отслеживания заказных писем. На котором предложено оплатить доставку документов для подготовки к проверке.
Небольшая запрошенная сумма уйдет в карманы злоумышленников. Но главная опасность в том, что фишинговая форма требует ввести полный комплект платежных данных, включая CVC с оборота карты. Это дает злоумышленникам возможность опустошить счет жертвы.